MCP w 30 sekund
- Jeden serwer, wiele aplikacji: zamiast osobnej integracji dla każdego asystenta jeden serwer MCP działa z Claude, ChatGPT, Copilotem i Cursorem.
- Po co firmie: żeby asystent odpowiadał na podstawie Waszych danych (zamówień, faktur, magazynu), a nie ogólnej wiedzy z internetu.
- Czy to bezpieczne: dokładnie tak, jak uprawnienia, które dacie serwerowi. Sam protokół nie naprawi złego projektu.
Wolisz obejrzeć niż czytać? Minuta o MCP:
Jak działa MCP? Po ludzku: recepcja w biurze
Serwer MCP działa jak recepcja, przez którą asystent AI załatwia sprawy w systemach firmy. Asystent jest tu gościem. Sam po korytarzach nie chodzi. Podchodzi do recepcji, a recepcja ma listę spraw, które może załatwić: sprawdzić status zamówienia, podać stan magazynu, znaleźć fakturę. Sprawdza przepustkę, czyli uprawnienia. Zapisuje każde wejście w książce, czyli w dzienniku. A do gabinetu prezesa, czyli do operacji, której nie da się cofnąć, wpuszcza dopiero po telefonie do człowieka.
Oficjalna dokumentacja porównuje MCP do „USB-C dla AI”: jedno złącze zamiast szuflady przejściówek. To prawda w tym sensie, że jeden serwer obsłuży wiele aplikacji AI. Tylko że USB-C obiecuje „podłącz i działa”, a w firmie najważniejsze jest to, czego recepcja nie zrobi.
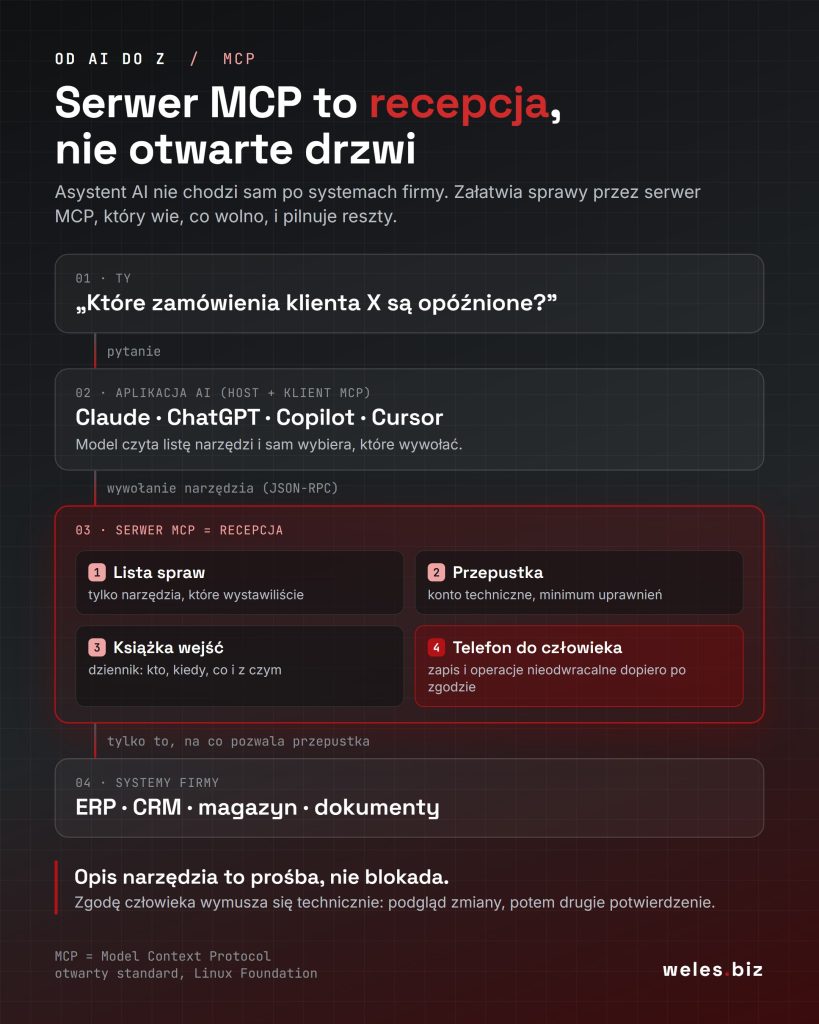
Technicznie w MCP są trzy role. Host to aplikacja, w której rozmawiasz (Claude, ChatGPT, Cursor). Klient MCP to jej część, która rozmawia z jednym konkretnym serwerem. Serwer MCP to program, który wystawia modelowi trzy rodzaje rzeczy:
- narzędzia (tools): operacje, które model może wywołać, np. „wyszukaj zamówienie”;
- zasoby (resources): dane do przeczytania, np. cennik albo regulamin;
- prompty: gotowe szablony zadań, które użytkownik wybiera z listy.
Model dostaje listę narzędzi z opisami i sam decyduje, które wywołać. Aplikacja przekazuje to wywołanie do serwera (w formacie JSON-RPC), a wynik wraca do modelu jako materiał do odpowiedzi. Serwer może działać na Twoim komputerze albo zdalnie, pod adresem internetowym.
Czy MCP jest dla mnie?
To zależy od tego, gdzie leżą Twoje dane i kto ma z nich korzystać. Znajdź swoją sytuację:
Przykład: serwer MCP na weles.biz
Na weles.biz działa publiczny serwer MCP, który każdy może podłączyć do swojego asystenta. Zamiast opisywać wymyślony CRM, pokażemy, co dokładnie widzi model. Adres serwera: https://weles.biz/wp-json/weles/v1/mcp. Serwer wystawia pięć narzędzi:
| Narzędzie | Co robi | Rodzaj |
|---|---|---|
weles_list_services | katalog 6 obszarów wdrożeniowych z orientacyjnym czasem wdrożenia | odczyt |
weles_get_service | szczegóły jednego obszaru | odczyt |
weles_search | przeszukuje ofertę, szkolenia, opisy systemów i FAQ | odczyt |
weles_get_availability | czy przyjmujemy projekty i jak szybko startujemy | odczyt |
weles_submit_inquiry | składa zapytanie ofertowe | zapis, tylko za zgodą |
Gdy zapytasz asystenta „Czy WELES buduje serwery MCP i ile to trwa?”, model wybierze z tej listy weles_search z frazą „MCP”. Oto skrót prawdziwej odpowiedzi serwera z 16 października 2026:
{
  "query": "MCP",
  "count": 3,
  "items": [{
    "type": "service",
    "name": "Agenci AI i integracje systemów",
    "summary": "Budujemy agentów, którzy wykonują pracę w Waszych systemach (…) oraz udostępniamy Wasze systemy agentom przez MCP.",
    "lead_time": "Pierwszy agent w środowisku testowym: zwykle 3-6 tygodni.",
    "url": "https://weles.biz/uslugi/#agenci-i-integracje"
  }, …]
}
Model nie zgaduje i nie streszcza strony z pamięci. Odpowiada na podstawie danych, które serwer zwrócił przed chwilą, i podaje adres źródła. W naszym teście oficjalny klient MCP (Python SDK) połączył się z serwerem, pobrał listę narzędzi i wywołał jedno z nich w 1,3 sekundy. Pojedyncze zapytanie trwało 0,4-0,6 sekundy.
Zwróć uwagę na piąte narzędzie. W jego opisie stoi: „Używaj wyłącznie za wyraźną zgodą osoby, którą reprezentujesz”. To dobra praktyka, ale trzeba powiedzieć wprost: opis narzędzia to prośba, nie blokada. Model zwykle się do niej stosuje, ale nie musi. Na naszej stronie najgorszy scenariusz to niechciane zapytanie ofertowe. W systemie klienta, gdzie narzędzie wystawia fakturę albo zmienia budżet kampanii, zgodę wymuszamy technicznie: pierwsze wywołanie pokazuje podgląd zmiany, a zapis następuje dopiero po drugim, potwierdzonym przez człowieka.
Spróbuj sam w 2 minuty
Podłączenie zdalnego serwera MCP nie wymaga instalowania czegokolwiek. W Claude (claude.ai albo aplikacja na komputer):
- Wejdź w Ustawienia → Konektory → Dodaj własny konektor.
- Wpisz nazwę WELES i adres
https://weles.biz/wp-json/weles/v1/mcp. Serwer nie wymaga logowania. - W nowej rozmowie włącz konektor i zadaj pytanie.
W ChatGPT własne serwery MCP dodaje się w trybie dewelopera (Developer Mode) w ustawieniach konektorów. Dostępność zależy od planu. Pytania do skopiowania:
- „Jakie obszary wdrożeń AI ma WELES i ile trwa każde z nich?”
- „Czy WELES prowadzi szkolenia z bezpieczeństwa AI? Co obejmują?”
- „Czy WELES przyjmuje teraz nowe projekty?”
- „Znajdź w ofercie WELES wszystko o MCP.”
Narzędzie weles_submit_inquiry wysyła do nas prawdziwe zapytanie. Asystent powinien zapytać Cię o zgodę, zanim go użyje. To zresztą dobry test: sprawdź, czy faktycznie pyta.
Developer może zajrzeć do środka bez żadnej aplikacji AI:
curl -s https://weles.biz/wp-json/weles/v1/mcp \
  -H "Content-Type: application/json" \
  -d '{"jsonrpc":"2.0","id":1,"method":"tools/list"}'
Jak to wygląda w polskiej firmie?
W typowej firmie MCP zaczyna się od kilku narzędzi tylko do odczytu na jednym systemie. Weźmy zakład produkcyjny z ERP. Handlowiec pyta Claude: „Które zamówienia klienta X są opóźnione i dlaczego?”. Serwer MCP ma trzy narzędzia: wyszukaj zamówienie, pokaż stan magazynowy materiału, pokaż nieopłacone faktury klienta. Wszystkie tylko czytają, przez konto techniczne z dostępem do potrzebnych tabel i niczego więcej.
Zanim zajęliśmy się AI, przez kilkanaście lat prowadziłem zakład produkcyjny, więc wiem, że ten przykład nie jest wymyślony na slajd. Status zamówienia, stan blachy na magazynie i to, kto zalega z płatnością, to pytania, które padają tam codziennie. Dziś odpowiedź na każde z nich wymaga zalogowania się do innego miejsca.
Czego celowo nie wystawiamy na start: zmiany cen, anulowania zamówień, eksportu całej bazy klientów. Nie dlatego, że się nie da. Pierwszy etap ma udowodnić, że odpowiedzi są trafne. Zapis dochodzi później, z podglądem i zgodą człowieka.
- Czas: pierwszy agent w środowisku testowym to u nas zwykle 3-6 tygodni.
- RODO: to, co zwróci serwer, trafia do dostawcy modelu jako część rozmowy. Dlatego serwer oddaje tylko pola potrzebne do odpowiedzi, a dane osobowe, których model nie potrzebuje, zostają w systemie. Minimum to umowa powierzenia i plan, w którym dostawca nie trenuje modeli na Waszych danych.
- Koszt: sam protokół jest darmowy. Płacicie za wdrożenie serwera i za tokeny modelu, bo wyniki narzędzi wydłużają rozmowę.
MCP a API, function calling i RAG - czym się różnią?
MCP nie zastępuje API. Serwer MCP zwykle sam woła API systemu, tylko opakowuje je w standard, który rozumie każda aplikacja AI. To najczęstsze pytanie o MCP i odpowiedź najłatwiej pokazać w tabeli:
| API | Function calling | MCP | RAG | |
|---|---|---|---|---|
| Czym jest | interfejs systemu dla programów | funkcja modelu: model zwraca „wywołaj X z parametrami Y” | protokół łączący aplikacje AI z serwerami narzędzi | technika: znajdź fragmenty dokumentów i dołącz je do pytania |
| Kto decyduje o wywołaniu | programista, w kodzie | model, w ramach jednej aplikacji | model; aplikacja przekazuje wywołanie do serwera | system wyszukiwania, zanim model odpowie |
| Działa z różnymi aplikacjami AI | nie dotyczy | nie: definicje pisze się pod konkretną aplikację | tak: jeden serwer dla Claude, ChatGPT, Copilota, Cursora | nie dotyczy: to metoda, nie złącze |
| Kiedy wybrać | stałe, przewidywalne integracje: synchronizacja, raporty | jedna aplikacja, jeden model, kilka funkcji | zespół pracuje w czacie i potrzebuje danych oraz operacji firmy | odpowiedzi na podstawie dużego zbioru dokumentów |
Po co w ogóle standard? Bez niego pięć aplikacji AI i dziesięć systemów to pięćdziesiąt osobnych integracji. Z MCP piszecie dziesięć serwerów i każdy działa z każdą aplikacją. Uczciwe zastrzeżenie: logowanie i uprawnienia nadal trzeba ustawić osobno dla każdego systemu. Tej roboty żaden protokół za nikogo nie zrobi.
MCP, skille czy CLI? Developer pracujący z agentem w terminalu często nie potrzebuje MCP: agent sam wywoła narzędzie wiersza poleceń, a powtarzalne zadania zamknie w skillu, czyli spakowanej instrukcji. Dla zespołu, który pracuje w oknie czatu, MCP to dziś standardowy sposób, żeby dać asystentowi dostęp do danych firmy. Nasza zasada jest prosta: domyślnie odczyt, zapis tylko za zgodą, MCP tam, gdzie ludzie pracują w czacie.
Czym MCP nie jest?
- Nie jest modelem AI. Nie myśli i nie odpowiada. Przenosi wywołania między modelem a narzędziami.
- Nie jest pamięcią rozmowy. W polskim internecie krąży taka definicja i jest po prostu błędna.
- Nie zastępuje RAG. RAG to sposób szukania w dokumentach, MCP to sposób podłączenia narzędzia. Serwer MCP może za to udostępniać wyszukiwarkę dokumentów jako jedno z narzędzi.
- Nie należy już do Anthropic. To otwarta specyfikacja w fundacji przy Linux Foundation, wspierana przez OpenAI, Google i Microsoft.
- Nie jest zabezpieczeniem. Daje mechanizmy (autoryzację OAuth, oznaczanie narzędzi jako tylko do odczytu), ale nie zaprojektuje za Ciebie uprawnień.
Czy MCP jest bezpieczne?
Protokół ma mechanizmy bezpieczeństwa, ale ryzyko leży w tym, co podłączacie i z jakimi uprawnieniami. Simon Willison, jeden z najczęściej cytowanych komentatorów bezpieczeństwa AI, zwraca uwagę, że problemem nie jest sam protokół, tylko wzorzec, do którego zachęca: asystent z dostępem do narzędzi, który jednocześnie czyta tekst z niezaufanych źródeł. To prompt injection w czystej postaci. Najważniejsze zagrożenia mają już nazwy:
- Prompt injection przez wynik narzędzia. W lipcu 2025 r. badacze z General Analysis pokazali atak na zestaw Cursor + Supabase MCP. W treści zgłoszenia do supportu ukryli polecenie, a asystent działający z kluczem administracyjnym odczytał tabelę z tokenami i wpisał ją do wątku widocznego dla atakującego. To był pokaz, nie wyciek z produkcji, ale mechanizm jest jak najbardziej prawdziwy.
- Zatrucie opisu narzędzia (tool poisoning). Invariant Labs opisało je 1 kwietnia 2025 r.: złośliwe polecenie schowane w opisie narzędzia, którego użytkownik nie widzi, a model czyta. W ich przykładzie zwykły „kalkulator” kazał modelowi odczytać klucz SSH.
- Podmiana po akceptacji (rug pull). Serwer, który zatwierdziłeś w poniedziałek, we wtorek może mieć inne opisy narzędzi.
- Dziury w oprogramowaniu. Podatność CVE-2025-6514 w popularnym pakiecie
mcp-remote(wersje 0.0.5-0.1.15, ocena 9,6 na 10) pozwalała spreparowanemu serwerowi wykonać polecenia na komputerze użytkownika. Poprawka weszła w wersji 0.1.16. - Podróbki. Paczki o nazwie prawie takiej jak oryginał (typosquatting). Instalujesz „ten sam” serwer, tylko z literówką w nazwie.
Skala problemu jest na tyle duża, że 20 maja 2026 r. amerykańska NSA wydała osobny dokument o bezpieczeństwie MCP. Jego główna teza: tych ryzyk nie załatwi się łatką w jednym miejscu, trzeba je uwzględnić w projekcie całego systemu. Kradzież kluczy SSH też nie jest teorią. To jedno z zachowań, które wykrywa nasz Agent Blocker, system obrony przed nieautoryzowanymi agentami AI na Windows.
Zanim dopuścisz serwer MCP w firmie
- Źródło: oficjalny dostawca albo rejestr, sprawdzona nazwa paczki i jej autor.
- Konto techniczne z minimalnymi uprawnieniami. Nigdy konto administratora ani prywatny token pracownika.
- Na start tylko odczyt. Zapis dopiero wtedy, gdy odpowiedzi są sprawdzone.
- Zgoda człowieka przed każdą operacją nieodwracalną, wymuszona technicznie, a nie tylko opisem narzędzia.
- Dziennik wywołań: kto, kiedy, jakie narzędzie, z jakimi parametrami.
- Przegląd opisów narzędzi po każdej aktualizacji serwera.
- Sprzątanie: po odłączeniu serwera unieważnij jego tokeny i klucze.
Jeśli w Waszej firmie serwery MCP już się pojawiają, a zasad jeszcze nie ma, to dobry temat na szkolenie z bezpieczeństwa AI.
Ograniczenia, o których mało kto mówi
- Kontekst kosztuje. Opisy narzędzi ze wszystkich podłączonych serwerów trafiają do modelu przy każdym zapytaniu. Kilka rozbudowanych serwerów potrafi zająć zauważalną część okna kontekstowego, zanim w ogóle zadasz pytanie.
- Więcej narzędzi to gorszy wybór. Przy kilkudziesięciu narzędziach model częściej sięga po niewłaściwe. Lepiej pięć dobrze opisanych niż pięćdziesiąt „na zapas”.
- Opisy decydują o działaniu. Model wybiera narzędzie po opisie. Niejasny opis oznacza błędne wywołania, dlatego pisanie opisów to część projektu, a nie dokumentacja na koniec.
- Dojrzałość serwerów jest bardzo różna. Obok oficjalnych serwerów dużych firm są tysiące projektów hobbystycznych, których nikt nie aktualizuje.
Jak stworzyć serwer MCP?
Są trzy drogi, od najprostszej:
- Gotowy serwer. Duzi dostawcy (m.in. GitHub, Atlassian, Google Cloud, Supabase) mają oficjalne serwery MCP, jest też oficjalny rejestr serwerów. Zanim zaczniesz budować, sprawdź, czy ktoś tego już nie zrobił.
- Bez programowania. W n8n można wystawić workflow jako narzędzie MCP dla asystenta. Dobre na start, jeśli firma już używa n8n.
- Własny kod. Oficjalne SDK są m.in. dla Pythona, TypeScriptu, Javy, C# i Go. Minimalny serwer to kilkanaście linii. Trudna część to nie kod, tylko decyzja, co wystawić i z jakimi uprawnieniami.
Dla developerów: minimalny serwer MCP w Pythonie
Serwer z jednym narzędziem tylko do odczytu, na oficjalnym SDK (pip install "mcp[cli]"). Sprawdziliśmy go oficjalnym klientem MCP przed publikacją.
from mcp.server.fastmcp import FastMCP

mcp = FastMCP("magazyn")

@mcp.tool()
def stan_magazynu(indeks: str) -> str:
    """Zwraca stan magazynowy materiału o podanym indeksie. Tylko odczyt."""
    stany = {"BL-S235-2": 140, "BL-S355-3": 0}
    ilosc = stany.get(indeks)
    if ilosc is None:
        return f"Nie znam indeksu {indeks}."
    return f"{indeks}: {ilosc} szt."

if __name__ == "__main__":
    mcp.run()
Docstring funkcji staje się opisem narzędzia, który czyta model, więc pisz go jak instrukcję dla współpracownika. Serwer przetestujesz w MCP Inspectorze (npx @modelcontextprotocol/inspector), a w Claude Desktop podłączysz wpisem w pliku konfiguracyjnym:
{
  "mcpServers": {
    "magazyn": { "command": "python", "args": ["C:/sciezka/magazyn.py"] }
  }
}
Do pracy zdalnej zamiast mcp.run() użyj mcp.run(transport="streamable-http") i dodaj autoryzację, zanim wystawisz serwer do internetu.
Skąd się wziął MCP i dokąd zmierza?
W niecałe dwa lata MCP przeszło drogę od projektu jednej firmy do wspólnego standardu branży:
- 25 listopada 2024 - Anthropic udostępnia MCP jako otwarty standard.
- Marzec-maj 2025 - wsparcie dużych graczy: Microsoft Copilot Studio (19 marca), OpenAI Agents SDK (koniec marca), zapowiedź Google dla Gemini (kwiecień), zapowiedź MCP w Windows 11 (19 maja). Specyfikacja z 26 marca 2025 r. wprowadza autoryzację OAuth 2.1 i transport Streamable HTTP.
- 9 grudnia 2025 - Linux Foundation zakłada Agentic AI Foundation. Anthropic wnosi do niej MCP, obok goose (Block) i AGENTS.md (OpenAI).
- 26 stycznia 2026 - MCP Apps, pierwsze oficjalne rozszerzenie: interaktywne okienka aplikacji (formularze, wykresy) wprost w rozmowie.
- 28 lipca 2026 - nowa specyfikacja: protokół bez sesji (bezstanowy), zadania długotrwałe jako rozszerzenie. Funkcje sampling, roots i logging oznaczono jako przestarzałe. Nadal działają, ale nowe wdrożenia nie powinny na nich polegać.
Wniosek dla firmy: MCP przestało być eksperymentem. Wspierają je wszyscy duzi dostawcy, a specyfikacja ma stały proces zmian. To dobry moment, żeby zacząć od jednego procesu, a nie od „wdrożenia MCP”.
Najczęstsze pytania
Co to jest serwer MCP?
Serwer MCP to program, który wystawia asystentowi AI listę narzędzi i danych z konkretnego systemu, np. „wyszukaj zamówienie” w ERP. Może działać na komputerze użytkownika albo zdalnie, pod adresem internetowym. Decyduje, co asystent może zrobić, a czego nie.
Czym MCP różni się od API?
API to interfejs systemu dla programów, MCP to standard, przez który z tym systemem rozmawia aplikacja AI. Serwer MCP zwykle sam korzysta z API, tylko opisuje je tak, żeby model wiedział, kiedy i jak ich użyć. Dla stałej synchronizacji dwóch systemów wystarczy samo API.
Jak podłączyć serwer MCP do Claude albo ChatGPT?
W Claude: Ustawienia → Konektory → Dodaj własny konektor i wklej adres serwera. W ChatGPT własne serwery dodaje się w trybie dewelopera, zależnie od planu. Popularne narzędzia (Notion, Dysk Google, GitHub) mają gotowe konektory do włączenia jednym kliknięciem.
Czy MCP jest darmowe?
Sam protokół i oficjalne SDK są darmowe i otwarte. Koszty to praca nad serwerem, jego utrzymanie oraz tokeny modelu, bo opisy narzędzi i ich wyniki wydłużają każdą rozmowę.
Kto rozwija MCP? Czy to tylko Anthropic?
Nie. Anthropic stworzył MCP w 2024 r., ale w grudniu 2025 r. wniósł je do Agentic AI Foundation przy Linux Foundation. MCP obsługują dziś m.in. OpenAI, Google i Microsoft.
Czy MCP zużywa tokeny?
Tak. Opisy wszystkich podłączonych narzędzi trafiają do modelu przy każdym zapytaniu, a wyniki narzędzi wydłużają rozmowę. Dlatego warto podłączać tylko te serwery, których naprawdę używasz w danej pracy.
Czy MCP zastąpi RAG?
Nie, bo to dwie różne rzeczy. RAG to sposób wyszukiwania fragmentów dokumentów do odpowiedzi, MCP to sposób podłączenia narzędzi. Wyszukiwarka RAG może działać jako jedno z narzędzi serwera MCP.
Czy MCP ma sens w Twojej firmie?
Jeśli z kart na górze wyszło „własny serwer MCP” albo „najpierw zasady bezpieczeństwa”, to robimy dokładnie te dwie rzeczy. Opisz jeden proces, a odpowiemy, czy MCP ma tu sens. Czasem odpowiedź brzmi „nie”, i to też jest dobra odpowiedź. Szczegóły: agenci AI i integracje dla firm, szkolenia z bezpieczeństwa AI, nasza strona dla agentów AI.
To hasło dotyczy protokołu AI. Skrót MCP oznacza też m.in. staw śródręczno-paliczkowy w medycynie i dyrektywę UE o średnich obiektach energetycznego spalania - to zupełnie inne pojęcia.
Stan na 16 października 2026 r. MCP zmienia się co kilka miesięcy, więc aktualizujemy to hasło przy każdej nowej wersji specyfikacji.
Źródła
- Anthropic, Introducing the Model Context Protocol, 25.11.2024.
- Model Context Protocol, specyfikacja 2026-07-28 i lista zmian.
- Linux Foundation, powołanie Agentic AI Foundation, 9.12.2025.
- Blog MCP, MCP Apps, 26.01.2026.
- Invariant Labs, MCP Security Notification: Tool Poisoning Attacks, 1.04.2025.
- Supabase, Defense in Depth for MCP Servers, VII 2025; Simon Willison, Supabase MCP and the lethal trifecta, 6.07.2025.
- NIST NVD, CVE-2025-6514, 9.07.2025.
- NSA, Model Context Protocol (MCP): Security Design Considerations for AI-Driven Automation, 20.05.2026.
- Simon Willison, Model Context Protocol has prompt injection security problems, 9.04.2025.